

Криптоноситель — это защищённое электронное устройство для хранения криптографических ключей, прежде всего ключа электронной подписи. Обычно оно выглядит как USB-флешка, но отличается от обычного накопителя: доступ к ключевой информации защищён PIN-кодом, а отдельные модели способны выполнять криптографические операции внутри устройства, не выдавая закрытый ключ компьютеру.
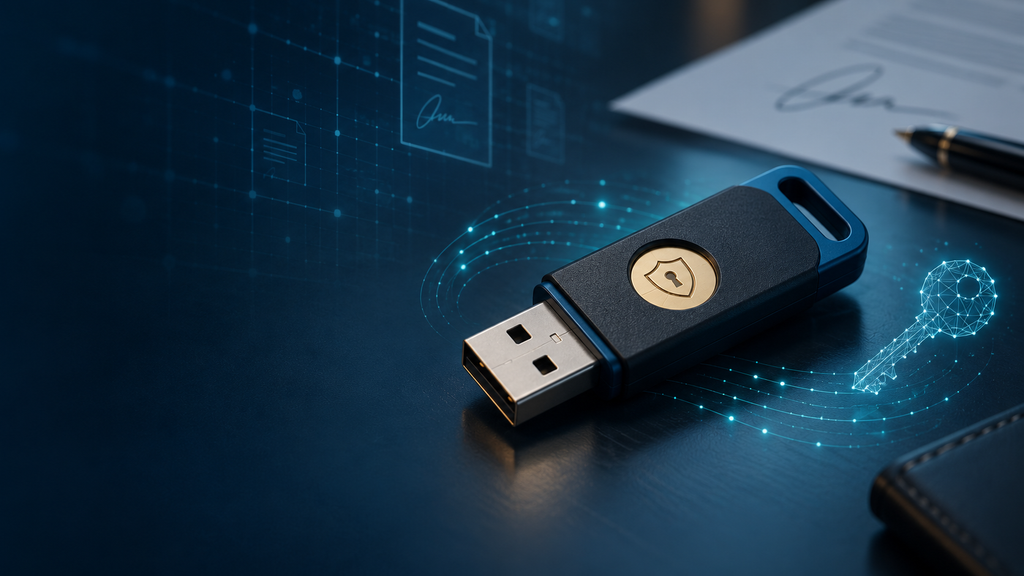
В российской практике под словами «крипто носитель», «крипто-носитель» или «криптоноситель» чаще всего понимают USB-токен для электронной подписи: Рутокен, JaCarta или совместимое устройство. Термин не следует автоматически связывать с Bitcoin, USDT и другими цифровыми активами. Для криптовалют обычно используют выражения «аппаратный кошелёк», «холодный кошелёк» или «носитель seed-фразы».
Короткий ответ
| Вопрос | Ответ |
|---|---|
| Что такое криптоноситель? | Защищённый носитель ключевой информации, обычно в формате USB-токена. |
| Что на нём хранится? | Закрытый ключ электронной подписи, сертификат и служебные данные ключевого контейнера — состав зависит от решения. |
| Это обычная флешка? | Нет. Токен имеет механизмы контроля доступа, защищённую память, а некоторые модели — встроенную криптографию. |
| Для чего он нужен? | Для подписания электронных документов, сдачи отчётности, участия в торгах, работы с государственными системами и ЭДО. |
| Хранит ли он криптовалюту? | Как правило, нет. Для цифровых активов применяются аппаратные криптокошельки и другие способы хранения приватных ключей. |
Cодержание
Что означает запрос «крипто носитель»
Запрос неоднозначен, потому что приставка «крипто» используется как минимум в двух областях:
- Криптография и электронная подпись. Здесь криптоноситель — устройство для безопасного хранения ключей ЭП, а иногда и для выполнения криптографических операций.
- Криптовалюты. Пользователь может иметь в виду устройство для хранения приватных ключей от криптоактивов. Корректное название такого устройства — аппаратный или холодный криптокошелёк.
По формулировкам русскоязычных государственных сервисов, удостоверяющих центров, производителей токенов и карточек товаров основной интент связан именно с электронной подписью. Поэтому далее речь идёт преимущественно о ключевых носителях для ЭП.
Как работает криптоноситель
Электронная подпись основана на паре математически связанных ключей:
- ключ электронной подписи используют для создания подписи; его необходимо сохранять в тайне;
- ключ проверки электронной подписи позволяет проверить подлинность подписи;
- сертификат ключа проверки связывает открытый ключ с владельцем и содержит сведения, предусмотренные применяемой системой и законодательством.
Когда пользователь подписывает документ, специальное программное обеспечение вычисляет электронную подпись с применением закрытого ключа. В зависимости от типа носителя операция выполняется программным криптопровайдером на компьютере либо непосредственно внутри токена.
Упрощённая схема выглядит так:
- Пользователь подключает токен к компьютеру.
- Программа или веб-сервис обращается к ключевому контейнеру.
- Владелец подтверждает доступ PIN-кодом.
- Средство электронной подписи формирует подпись.
- Получатель проверяет её с помощью сертификата и открытого ключа.
Сам токен не является электронной подписью. Носитель, ключ, сертификат и криптографическая программа — разные сущности. Токен служит защищённой средой для ключевой информации, сертификат идентифицирует владельца, а средство электронной подписи выполняет необходимые операции.
Чем криптоноситель отличается от флешки
Внешнее сходство часто вводит в заблуждение. Обычная USB-флешка предназначена для хранения файлов, тогда как токен создаётся для управления ключами и доступом к ним.
| Критерий | Криптоноситель | Обычная USB-флешка |
|---|---|---|
| Основное назначение | Хранение ключей ЭП и аутентификация | Хранение и перенос файлов |
| Доступ | Обычно защищён PIN-кодом | Часто доступен сразу после подключения |
| Защита от перебора | Может блокироваться после заданного числа неверных попыток | Обычно отсутствует |
| Криптографические операции | В отдельных моделях выполняются внутри устройства | Не выполняются |
| Копирование закрытого ключа | Может быть запрещено архитектурой или настройками | Файлы обычно свободно копируются |
| Сертификация | Для регулируемых сценариев может требоваться сертификат ФСБ России или ФСТЭК России | Как правило, не требуется |
Обычная флешка технически может использоваться как файловый носитель для некоторых контейнеров, если это допускают программное обеспечение и правила конкретной системы. Но она не становится от этого защищённым токеном и может не соответствовать требованиям удостоверяющего центра или информационной системы.
Какие бывают криптоносители
Пассивные защищённые носители
Такие устройства хранят ключевой контейнер в защищённой памяти, но основные криптографические вычисления выполняет установленное на компьютере программное средство — например, совместимый криптопровайдер. Типичный пример категории — базовые USB-токены наподобие Рутокен Lite.
Плюсы:
- подходят для многих распространённых сценариев ЭДО, отчётности и госпорталов;
- обычно стоят дешевле моделей со встроенной криптографией;
- могут быть совместимы с популярными программными СКЗИ.
Ограничения:
- требуют совместимого программного окружения;
- не выполняют полный набор криптографических операций внутри устройства;
- могут не подходить для систем со специальными требованиями, например для отдельных конфигураций ЕГАИС.
Токены со встроенной криптографией
В этих устройствах ключи могут генерироваться и использоваться внутри защищённого микроконтроллера. При корректной конфигурации неизвлекаемый закрытый ключ не покидает токен, а наружу передаётся только результат операции.
К этой категории относятся отдельные модели семейств Рутокен ЭЦП и JaCarta ГОСТ. Возможности зависят от конкретной модификации, версии встроенного ПО, сертификатов соответствия и поддерживаемых стандартов. Название бренда само по себе не гарантирует пригодность для нужной системы.
USB-токены, смарт-карты и другие форм-факторы
Наиболее привычен USB-токен Type-A. Также встречаются устройства с USB Type-C, смарт-карты, micro-форматы и решения для мобильной подписи. При выборе важен не только разъём: необходимо проверить совместимость с удостоверяющим центром, операционной системой, криптопровайдером и целевым сервисом.
Облачная и мобильная подпись
Физический USB-носитель — не единственный вариант. В России развиваются облачные и мобильные сценарии, при которых пользователь подтверждает операцию в приложении, а ключ защищается в предусмотренной сервисом инфраструктуре. Например, ФНС указывает среди способов получения КЭП не только USB-токены, но и отдельные мобильные решения.
Облачная подпись не превращает телефон в обычную «флешку с ключом»: архитектура, правила идентификации и область применения определяются конкретным сервисом.
Для чего используется криптоноситель
Защищённый носитель электронной подписи может понадобиться для:
- подписания договоров, актов, счетов и других электронных документов;
- сдачи налоговой и иной регламентированной отчётности;
- работы в системах электронного документооборота;
- участия в электронных закупках и торгах;
- взаимодействия с государственными порталами;
- доступа к корпоративным информационным системам;
- аутентификации пользователя;
- работы с ЕГАИС и другими специализированными системами, если модель отвечает их требованиям.
Конкретный перечень задач зависит не только от токена. Значение имеют вид электронной подписи, полномочия владельца, действительность сертификата, установленное программное обеспечение и правила площадки.
Криптоноситель, Рутокен и JaCarta: в чём разница
Криптоноситель — общее название класса устройств. Рутокен и JaCarta — семейства продуктов разных производителей. Внутри каждого семейства существуют модели с разными функциями.
Нельзя считать любой Рутокен или любую JaCarta универсальной заменой друг другу. Даже внешне похожие устройства могут различаться по следующим параметрам:
- наличие или отсутствие встроенной криптографии;
- поддерживаемые алгоритмы и стандарты;
- возможность создания неизвлекаемых ключей;
- действующие сертификаты соответствия;
- объём защищённой памяти и число контейнеров;
- поддержка операционных систем и драйверов;
- совместимость с КриптоПро CSP, браузерными компонентами и целевыми порталами;
- пригодность для ЕГАИС, ФНС, торговых площадок или корпоративной системы.
Поэтому сравнивать следует не бренды целиком, а точные модели и их сертифицированные исполнения.
Как выбрать криптоноситель для электронной подписи
1. Определите сценарий использования
Сначала ответьте, где будет применяться подпись: в сервисах ФНС, системе ЭДО, на электронной торговой площадке, в ЕГАИС или внутри компании. У разных систем могут быть разные требования.
2. Получите требования у удостоверяющего центра
До покупки запросите список поддерживаемых моделей. Для записи сертификата КЭП удостоверяющий центр может требовать носитель определённого форм-фактора и сертификации. ФНС России, например, публикует актуальный порядок выдачи сертификатов и требования к совместимым USB-токенам.
3. Проверьте точную модель и сертификацию
Недостаточно увидеть на карточке товара слова «токен для ЭЦП». Проверьте:
- полное наименование и номер модели;
- производителя и продавца;
- наличие требуемого сертификата ФСБ России или ФСТЭК России;
- срок действия сертификата и соответствие конкретному исполнению;
- требования целевой информационной системы.
4. Уточните программную совместимость
Проверьте операционную систему, версию криптопровайдера, драйверы, браузерный плагин и разъём компьютера. Наличие USB-C на ноутбуке не означает, что любой Type-C токен будет принят удостоверяющим центром.
5. Выберите нужный уровень защиты
Для базового сценария может быть достаточно защищённого носителя без встроенной криптографии. Если требуется генерация и использование неизвлекаемого ключа внутри устройства либо работа в специализированной системе, понадобится криптографический токен подходящего класса.
6. Покупайте у проверенного поставщика
Подделанный, бывший в употреблении или заранее инициализированный неизвестным лицом токен создаёт риск компрометации. Устройство должно поставляться с корректной документацией; заводские параметры доступа необходимо изменить по инструкции.
Как начать работу с токеном
Общий порядок выглядит так:
- Приобрести совместимый криптоноситель.
- Установить официальные драйверы и необходимое средство электронной подписи.
- Инициализировать устройство и изменить стандартный PIN-код, если это предусмотрено инструкцией.
- Создать ключевой контейнер и получить сертификат в уполномоченном удостоверяющем центре либо записать выданный сертификат в предусмотренном порядке.
- Установить сертификат на рабочем месте, если этого требует программная схема.
- Проверить подпись на тестовом документе или в диагностическом сервисе.
Интерфейс и последовательность действий различаются. Для КЭП нужно следовать инструкциям удостоверяющего центра, производителя носителя и используемого СКЗИ, а не случайному универсальному руководству.
Правила безопасного хранения
Криптоноситель защищает ключ технически, но не устраняет человеческий фактор. Владелец должен контролировать устройство и не допускать его использования другими людьми.
- Не оставляйте токен постоянно подключённым к компьютеру.
- Не передавайте устройство и PIN-код сотрудникам или подрядчикам.
- Не записывайте PIN на корпусе токена и не храните его рядом.
- Не используйте простые комбинации и заводской PIN после настройки.
- Подключайте устройство только к доверенным компьютерам.
- Устанавливайте ПО и драйверы с официальных сайтов.
- Не пытайтесь «клонировать» неизвлекаемый ключ сомнительными утилитами.
- Ведите учёт выданных организации носителей и сертификатов.
- При увольнении сотрудника, смене полномочий или подозрении на компрометацию действуйте по регламенту организации и удостоверяющего центра.
Если токен потерян, одного удаления программы на компьютере недостаточно. Нужно как можно быстрее обратиться в удостоверяющий центр и прекратить действие сертификата, если существует риск доступа к ключу.
Можно ли скопировать ключ с криптоносителя
Это зависит от типа контейнера, настроек при генерации и модели устройства. Программный контейнер на пассивном носителе иногда допускает копирование штатными средствами, если при создании ключа не установлен запрет. Ключ, созданный внутри криптографического токена как неизвлекаемый, скопировать нельзя — в этом и состоит одно из его преимуществ.
Копирование ключа не следует путать с экспортом сертификата. Сертификат содержит открытые сведения и обычно может быть извлечён или установлен отдельно; закрытый ключ должен оставаться секретным.
Что делать при потере, блокировке или поломке
Токен потерян или украден
Свяжитесь с удостоверяющим центром и запросите прекращение действия сертификата. Затем оформите новый ключ и сертификат. Даже если PIN кажется сложным, ждать обнаружения злоупотребления не следует.
PIN-код забыт или заблокирован
Не перебирайте комбинации бесконечно: число попыток ограничено. Возможность разблокировки зависит от модели и наличия администраторского PIN-кода. Сброс устройства может удалить ключевой контейнер.
Устройство физически повреждено
Если ключ неизвлекаемый, восстановить его из сломанного токена обычно невозможно. Выпускают новый ключ и сертификат. Резервное копирование возможно только там, где оно заранее разрешено архитектурой и правилами применения подписи.
Сертификат закончился
Истечение сертификата не означает поломку носителя. Во многих случаях токен можно использовать повторно после корректного удаления ненужных данных и выпуска нового сертификата, если устройство исправно и по-прежнему соответствует требованиям.
Криптоноситель и аппаратный криптокошелёк — не одно и то же
Оба устройства работают с закрытыми ключами, но предназначены для разных экосистем.
| Параметр | Носитель электронной подписи | Аппаратный криптокошелёк |
|---|---|---|
| Основная задача | Подписание документов и аутентификация | Подтверждение транзакций с криптоактивами |
| Типичные примеры | Рутокен, JaCarta | Специализированные hardware wallets |
| Сертификат владельца | Часто используется сертификат ЭП | Обычно сертификата ЭП нет |
| Восстановление | Зависит от контейнера и правил УЦ | Обычно предусмотрено восстановление по seed-фразе |
| Сети блокчейна | Как правило, не поддерживаются | Поддерживаются конкретные блокчейны и активы |
Криптовалюта физически не «лежит» ни на флешке, ни в аппаратном кошельке. Активы учитываются в блокчейне, а устройство защищает приватные ключи, которые позволяют распоряжаться ими. Записывать seed-фразу в обычный файл на USB-накопителе рискованно: потеря, вредоносное ПО или копирование файла могут привести к утрате средств.
Часто задаваемые вопросы
Криптоноситель — что это простыми словами?
Это защищённое устройство, похожее на флешку, на котором хранят ключ электронной подписи. Оно помогает подписывать электронные документы и подтверждать личность в информационных системах.
Криптоноситель и токен — это одно и то же?
В контексте электронной подписи слова часто используют как синонимы. Однако «токен» — более широкое понятие: токены применяются не только для ЭП, но и для двухфакторной аутентификации и других задач.
Можно ли использовать обычную флешку вместо токена?
Только если это прямо допускают удостоверяющий центр, программное обеспечение и правила целевой системы. Для КЭП и регулируемых сценариев часто нужен сертифицированный защищённый носитель, поэтому обычная флешка не является универсальной заменой.
Нужна ли лицензия КриптоПро для криптоносителя?
Не для самого устройства, а для работы конкретной программной схемы. Если подпись формируется средствами КриптоПро CSP, может потребоваться установленная и лицензированная версия продукта. У аппаратных токенов и облачных решений требования могут отличаться.
Что хранится на токене: подпись или сертификат?
На носителе может находиться ключевой контейнер с закрытым ключом, сертификатом и служебными данными. Электронная подпись создаётся заново для конкретного документа и не является одним постоянным файлом, который просто хранится на токене.
Что выбрать для хранения Bitcoin и USDT?
Не токен для ЭП, а совместимый аппаратный криптокошелёк либо другой продуманный способ холодного хранения. Сначала проверьте поддержку нужных сетей: например, один и тот же стейблкоин может выпускаться в нескольких блокчейнах.
Вывод
Криптоноситель — это не «флешка с криптовалютой», а прежде всего защищённый носитель ключей электронной подписи. Он применяется для ЭДО, отчётности, торгов, государственных и корпоративных систем. Базовые токены хранят ключевой контейнер, а модели со встроенной криптографией способны выполнять операции внутри устройства и поддерживать неизвлекаемые ключи.
Выбирать криптоноситель нужно под конкретную задачу: сначала уточнить требования информационной системы и удостоверяющего центра, затем проверить точную модель, сертификацию, программную совместимость и форм-фактор. Для хранения Bitcoin, USDT и других цифровых активов используют другой класс устройств — аппаратные криптокошельки.
Источники и проверка фактов
- ФНС России: порядок получения сертификата КЭП
- ФНС России: применение электронной подписи
- Федеральный закон № 63-ФЗ «Об электронной подписи»
- Рутокен: сравнение Рутокен ЭЦП 3.0 и Рутокен Lite
- КриптоПро: ключевой контейнер и криптопровайдер
Материал носит информационный характер. Требования удостоверяющих центров, государственных систем, сертификации и программного обеспечения могут меняться; перед покупкой проверяйте актуальные условия у соответствующего оператора.
Популярные токены, ежедневные аирдропы, низкие комиссии и высокая ликвидность ждут!
Регистрация